MCP Server im Unternehmen: Rechte, Freigaben, Risiken
MCP Server verbinden KI-Assistenten mit Firmensystemen. Was du vor der Anbindung klärst, wie du Prompt Injection begegnest. Mit Prüfliste als PDF.
Inhaltsverzeichnis anzeigen
- Was ist ein MCP Server?
- Host, Client und Server
- Werkzeuge, Daten und Vorlagen
- Lokal oder entfernt
- Model Context Protocol: Stand und wer dahintersteht
- Der Einführungsweg in fünf Stufen
- Was du anbindest: Systeme, Daten und Herkunft
- Rechte, Freigaben und Protokoll festlegen
- Rechte am Zugang festlegen
- Freigaben: welche Aktionen bestätigt werden
- Protokollierung: nachvollziehen, was die KI getan hat
- MCP Server und Sicherheit: die typischen Risiken
- Beispiel: Ein Weinhandel bindet Warenwirtschaft und Postfach an
- Wann du (noch) keinen MCP Server anbinden solltest
- Vom Pilot zum Betrieb
- Häufige Fragen zu MCP Servern
- Was ist ein MCP Server?
- Was ist der Unterschied zwischen MCP und einer API?
- Ist ein MCP Server sicher?
- Wer steht hinter dem Model Context Protocol?
- Sollte ich einen eigenen MCP Server erstellen?
- Darf ein MCP Server personenbezogene Daten verarbeiten?
- Lokaler oder entfernter MCP Server: was ist sicherer?
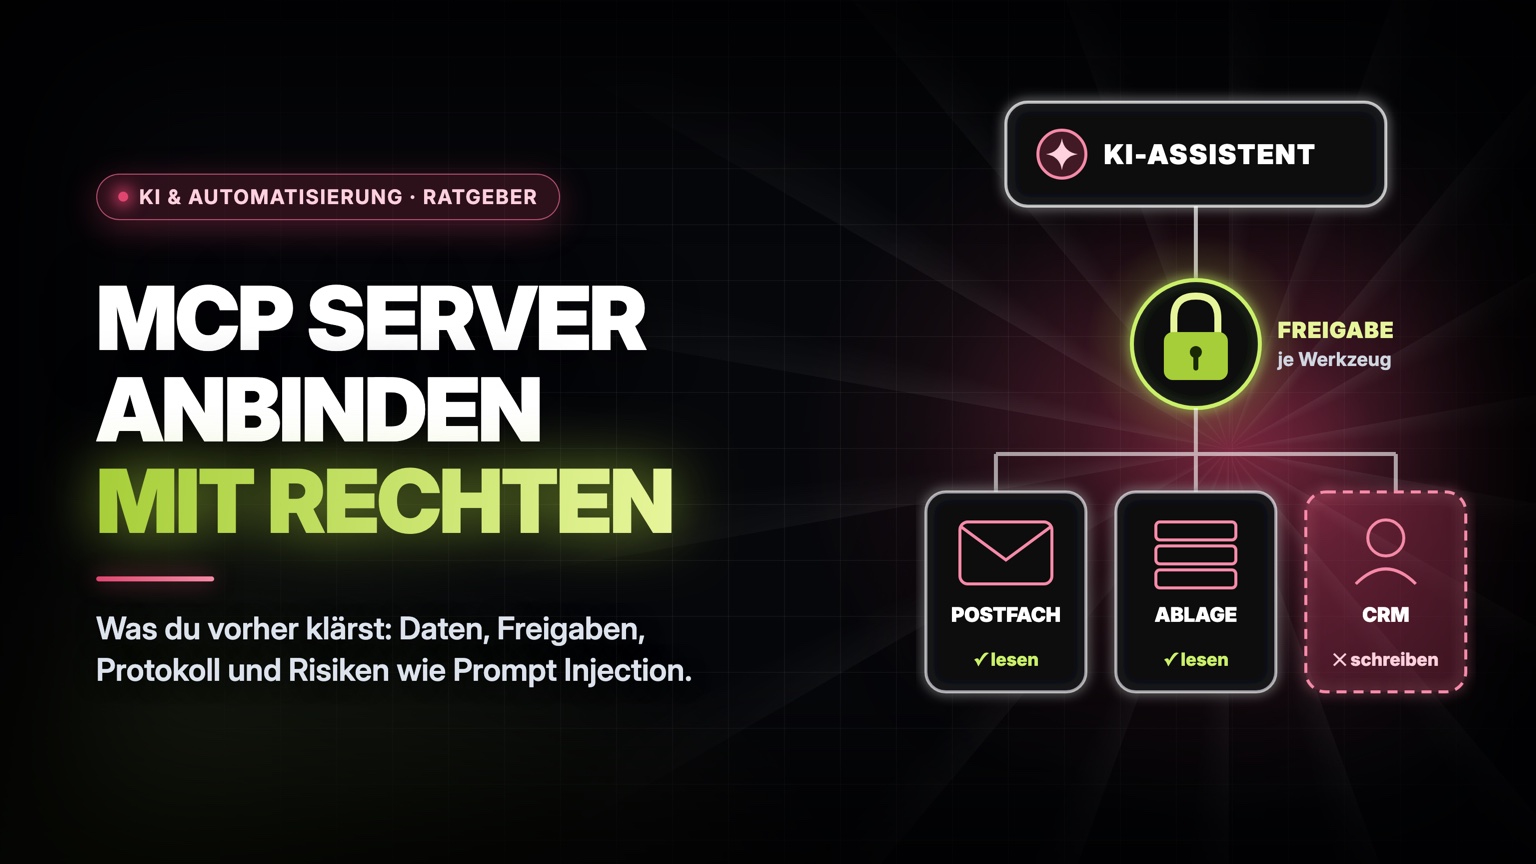
Ein MCP Server ist ein Baustein nach dem offenen Model Context Protocol, der einem KI-Assistenten wie Claude, ChatGPT oder einem Agenten in Copilot Studio die Werkzeuge und Daten eines Systems bereitstellt, etwa deines Postfachs, deines CRM oder deiner Warenwirtschaft. Technisch wirkt die Anbindung oft wie ein paar Klicks. Die Entscheidung dahinter ist größer: Welche Daten sieht die KI, was darf sie ändern, und was passiert, wenn eine präparierte Mail ihr Anweisungen unterschiebt?
- Ein MCP Server stellt einem KI-Assistenten Werkzeuge, Daten und Vorlagen eines Systems bereit. Aktuelle Version: 2026-07-28 (Stand November 2026).
- Vor der Anbindung klärst du fünf Fragen: Anwendungsfall, Systeme und Herkunft des Servers, Rechte, Freigaben, Protokoll.
- Lesen vor Schreiben: Starte mit lesendem Zugriff und einem eigenen Konto je Server.
- Die größten Risiken: Prompt Injection über Inhalte, die die KI liest, Server unbekannter Herkunft und zu weite Rechte.
- MCP selbst kann seine Sicherheitsgrundsätze nicht durchsetzen. Rechte, Freigaben und Protokollierung legst du in Anwendung und Betrieb fest.
- Die Prüfliste als PDF hält alles auf einer Seite fest, das ausgefüllte Beispiel steht auf Seite 2.
Was ist ein MCP Server?
Das Model Context Protocol, kurz MCP, legt fest, wie KI-Anwendungen mit anderen Systemen sprechen. Ein System stellt seine Funktionen einmal als MCP Server bereit, und jede KI-Anwendung, die MCP versteht, kann ihn nutzen.
Host, Client und Server
Die offizielle Dokumentation unterscheidet drei Rollen:
- Host: die KI-Anwendung, mit der du arbeitest. Sie koordiniert die Verbindungen und setzt laut Spezifikation Sicherheitsregeln und Einwilligungen durch.
- Client: ein Baustein im Host, der genau eine Verbindung zu einem Server hält.
- Server: das Programm, das Kontext und Fähigkeiten eines Systems bereitstellt. Er läuft lokal auf deinem Rechner oder entfernt als Dienst.
Werkzeuge, Daten und Vorlagen
Ein MCP Server bietet drei Arten von Bausteinen an:
Ausführbare Funktionen, etwa eine Datei lesen, eine Schnittstelle aufrufen oder eine Datenbank abfragen.
Daten als Kontext, zum Beispiel Dateiinhalte oder Datensätze.
Wiederverwendbare Vorlagen für typische Aufgaben.
Lokal oder entfernt
Ein lokaler Server läuft laut Spezifikation zu den Transporten als Unterprozess der KI-Anwendung auf deinem Rechner (stdio). Ein entfernter Server läuft beim Anbieter und ist über einen HTTP-Endpunkt erreichbar (Streamable HTTP). Das ältere Verfahren HTTP+SSE ist laut Liste der veralteten Funktionen überholt.
Model Context Protocol: Stand und wer dahintersteht
Viele Anleitungen aus 2025 beschreiben einen Stand, der so nicht mehr gilt. Der Stand im Überblick:
- Version: Aktuell ist laut Versionsseite die Spezifikation 2026-07-28. Die Vorgängerversion 2025-11-25 arbeitete noch mit Sitzungen und einem Handshake. Einige Funktionen der Vorversion, etwa das Logging über MCP selbst, gelten als veraltet.
- Wer dahintersteht: Entwickelt hat das Protokoll Anthropic. Am 9. Dezember 2025 hat Anthropic MCP an die Agentic AI Foundation übergeben, eine Initiative unter dem Dach der Linux Foundation, die Anthropic, Block und OpenAI mitgegründet haben. Das Governance-Modell der Spezifikation bleibt laut Anthropic unverändert.
- Anbieter: OpenAI erlaubt laut Entwicklerdokumentation entfernte MCP Server in seiner Schnittstelle und im Entwicklermodus die Anbindung eigener Server an ChatGPT. Copilot Studio kann laut Microsoft Learn MCP-Tools und MCP-Resources nutzen. Google Cloud bietet laut eigener Dokumentation entfernte MCP Server für die Version 2026-07-28 an.
- Registry: Die offizielle MCP Registry für öffentliche Server ist laut eigener Angabe in der Vorschau. Sie bindet Servernamen an bestätigte GitHub-Konten oder Domains, den Code prüft sie nicht.
Der Einführungsweg in fünf Stufen
Ich entwickle seit über 20 Jahren Plugins und Anbindungen für Shopsysteme, von Münster aus für kleine und mittlere Unternehmen. Ob ein MCP Server an den KI-Assistenten darf, ist dabei selten eine technische Frage. Es ist eine Entscheidung über Rechte und Verantwortung.
Ob ein MCP Server angebunden wird, entscheidest du am besten in fester Reihenfolge, mit einer Prüffrage je Stufe. Das Schaubild zeigt den Weg, die folgenden Abschnitte füllen die Stufen.
Das Schaubild in Kürze:
- Stufe 1 Anwendungsfall und Verantwortung, Stufe 2 Systeme, Daten und Herkunft, Stufe 3 eigenes Konto mit den geringsten nötigen Rechten, Stufe 5 Protokoll und Prüftermin: Bei Nein nicht anbinden.
- Stufe 4, Senden, Löschen, Buchen und Zahlen erst nach Bestätigung durch einen Menschen: Bei Nein nur lesend weiter zu Stufe 5.
- Ergebnis: Fünfmal Ja: im Pilot anbinden, mit festem Prüftermin. Stufe 4 Nein, sonst Ja: nur lesend im Pilot anbinden.
Was du anbindest: Systeme, Daten und Herkunft
Bevor es um Rechte geht, schreibst du auf, was überhaupt an den KI-Assistenten soll. Diese Fragen gehören vor jede Anbindung:
| Frage | Was du festhältst | Warum es zählt |
|---|---|---|
| Welches System? | Postfach, CRM, Ablage, Warenwirtschaft oder Ticketsystem und der Anwendungsfall | Erst der Anwendungsfall zeigt, welche Werkzeuge nötig sind. |
| Lesen oder schreiben? | Je Werkzeug, ob es nur liest oder auch anlegt, ändert, sendet oder löscht | Schreibende Werkzeuge verändern Daten, oft mit Wirkung nach außen. |
| Personenbezogene Daten? | Daten über Kunden, Beschäftigte oder Dritte, die die KI sehen würde | Dann gelten die Regeln der DSGVO, und die Vertragslage gehört vor den Start. |
| Woher stammt der Server? | Hersteller des Systems, Eintrag im offiziellen Verzeichnis oder unbekannter Dritter | Der Betreiber kann Werkzeuge jederzeit ändern und bekommt Zugriff auf deine Daten. |
| Lokal oder entfernt? | Läuft der Server auf dem Rechner der Nutzer oder beim Anbieter? | Lokal hat er Zugriff auf den Rechner, entfernt liegen Daten und Zugang beim Anbieter. |
| Wer ist verantwortlich? | Wer Rechte vergibt, Protokolle ansieht und den Prüftermin hält | Sonst bleibt eine Anbindung bestehen, die keiner mehr braucht. |
Zur Herkunft sind die Hersteller deutlich. Anthropic rät in der Hilfe zu benutzerdefinierten Connectoren sinngemäß, Claude nur mit Servern von Organisationen zu verbinden, denen du vertraust, OpenAI ebenso. Microsoft empfiehlt in Copilot Studio, verbundene Server regelmäßig zu prüfen, weil der Betreiber die angebotenen Werkzeuge ändern kann.
Rechte, Freigaben und Protokoll festlegen
Die Spezifikation nennt klare Grundsätze: Nutzer müssen allen Datenzugriffen und Aktionen ausdrücklich zustimmen, und Tools gelten als beliebige Codeausführung. Sie sagt aber auch, dass MCP diese Grundsätze auf Protokollebene nicht durchsetzen kann (Spezifikation, Abschnitt Key Principles). Was tatsächlich gilt, legst du in der KI-Anwendung, beim Zugang zum System und im Betrieb fest.
Rechte am Zugang festlegen
- Eigenes Konto oder eigener Zugangsschlüssel je Server, nie dein Administratorzugang. So kannst du die Anbindung einzeln nachverfolgen und sperren.
- Geringste nötige Rechte: nur die Bereiche und Werkzeuge, die der Anwendungsfall braucht. Was der Server zusätzlich anbietet, schaltest du ab.
- Lesen vor Schreiben: Der Pilot startet lesend, höchstens mit Entwürfen, die niemand automatisch verschickt. Weitere Schreibrechte kommen erst dazu, wenn klar ist, wofür.
- Zugangsdaten gehören nicht in geteilte Dateien oder Chats, sondern in die Einstellungen der Anwendung oder einen Passwortmanager.
- Lege fest, wer neue Server verbinden darf, etwa nur die verantwortliche Person. Prüfe in den Einstellungen deines Tarifs, ob sich das zentral steuern lässt, damit keine Anbindung an ihr vorbei entsteht.
Autorisierung ist laut Spezifikation optional. Entfernte Server sollen, wenn sie eine Anmeldung vorsehen, OAuth 2.1 nutzen, das laut Seite noch ein Entwurf der IETF ist. Ein Server über stdio soll sich laut Spezifikation nicht per OAuth anmelden, sondern seine Zugangsdaten aus der Umgebung beziehen, meist aus der Konfiguration auf dem Rechner. Sieh dir beim Anmelden an, welche Berechtigungen ein Server anfordert, und gleiche sie mit deiner Tabelle aus dem Abschnitt zu Systemen und Daten ab.
Freigaben: welche Aktionen bestätigt werden
Laut Spezifikation zu Tools soll immer ein Mensch eingebunden sein, der Werkzeugaufrufe ablehnen kann. Anwendungen sollen anzeigen, welche Tools die KI nutzen kann, Aufrufe sichtbar machen und Bestätigungen einholen. Das ist eine Empfehlung (SHOULD), keine Pflicht. Ob deine Anwendung sie umsetzt, prüfst du selbst. OpenAI fragt laut eigener Dokumentation standardmäßig nach, bevor Daten an einen entfernten MCP Server gehen, und im Entwicklermodus von ChatGPT verlangen schreibende Aktionen standardmäßig eine Bestätigung.
Meine Faustregel teilt die Werkzeuge in drei Gruppen:
Bestände abfragen, Mails durchsuchen, Dokumente zusammenfassen.
Antwortentwurf, Ticketnotiz, Angebotsentwurf, der nicht automatisch rausgeht.
Senden, Löschen, Buchen, Zahlen, Weitergeben an Dritte.
Protokollierung: nachvollziehen, was die KI getan hat
Das Protokoll der Werkzeugaufrufe ist Sache der KI-Anwendung und des Betriebs. Die Spezifikation empfiehlt Clients, die Nutzung von Werkzeugen für Audits zu protokollieren. Die frühere Logging-Funktion von MCP selbst ist seit der Version 2026-07-28 veraltet. Festhalten solltest du:
- wer die Anfrage gestellt hat und wann,
- welcher Server und welches Werkzeug aufgerufen wurde,
- mit welchen Eingaben und mit welchem Ergebnis,
- wer eine Aktion bestätigt oder abgelehnt hat.
Lege außerdem fest, wo das Protokoll liegt, wer es lesen darf und wie lange es aufbewahrt wird. Protokolle enthalten oft selbst personenbezogene Daten, etwa Namen aus Mails oder Angaben dazu, wer wann was angefragt hat. Bei Beschäftigten kann die Mitbestimmung des Betriebsrats berührt sein. Kläre Zweck, Zugriff und Löschfrist vorab.
MCP Server und Sicherheit: die typischen Risiken
Die Sicherheitsempfehlungen des Projekts richten sich vor allem an Entwickler, etwa zu Angriffen auf Anmeldung und Zugangsschlüssel oder auf lokale Server. Prompt Injection und manipulierte Werkzeugbeschreibungen behandelt das OWASP-Projekt. Für die Entscheidung im Unternehmen zählen diese sechs Risiken:
| Risiko | Beispiel | Gegenmaßnahme |
|---|---|---|
| Prompt Injection | Eine Mail enthält versteckt die Anweisung, alle Rechnungen an eine fremde Adresse weiterzuleiten. Die KI liest sie beim Zusammenfassen mit. | Inhalte sind Daten, keine Anweisungen: Begrenze deshalb, was die KI überhaupt auslösen kann. Senden und Weiterleiten gehören in Gruppe 3. |
| Manipulierte Werkzeugbeschreibung | Nach einem Update steht in der Beschreibung eines Tools eine Anweisung, die das Modell liest, der Nutzer aber meist nicht sieht. | Werkzeugliste vor der Freigabe ansehen und nach Updates erneut prüfen. |
| Zu weite Rechte | Der Server läuft mit einem Administratorkonto und kann löschen, obwohl der Anwendungsfall nur Lesen braucht. | Eigenes Konto statt Administratorzugang, wie im Abschnitt zu den Rechten beschrieben. |
| Server unbekannter Herkunft | Ein kostenloser Server aus einem Forum, dessen Code niemand geprüft hat. | Server des Systemherstellers oder eines Anbieters, mit dem ein Vertrag besteht. Ein Registry-Eintrag belegt nur die Herkunft des Namens. |
| Lokaler Server mit Zugriff auf den Rechner | Eine Installation per Klick startet einen Befehl, der auf Dateien des Rechners zugreifen kann. | Befehl vor der Ausführung ansehen. Unterstützt eine Anwendung die Einrichtung lokaler Server per Klick, muss sie laut Projektseite vorher um Zustimmung bitten und den Befehl vollständig anzeigen. |
| Weitergereichte Zugangsschlüssel | Ein Server akzeptiert Zugangsschlüssel, die für einen anderen Dienst ausgestellt wurden, und leitet sie weiter. | Laut Projektseite (Token Passthrough) darf ein Server nur Zugangsschlüssel annehmen, die für ihn ausgestellt sind, sonst werden Kontrollen und die Aufklärung von Vorfällen schwieriger. Beim Anbieter nachfragen, wie er das umsetzt. |
Prompt Injection führt OWASP in der Liste für KI-Anwendungen als LLM01:2025. Indirekt heißt: Die Anweisung kommt aus einer Quelle, die die KI verarbeitet, etwa einer Webseite oder Datei. Zu weite Funktionen, Rechte oder Autonomie beschreibt OWASP als Excessive Agency. Für MCP gibt es eine eigene OWASP MCP Top 10, die laut Projektseite als Beta vorliegt (Stand November 2026), mit Tool Poisoning, Prompt Injection und Schatten-Servern (Shadow MCP Servers) als eigenen Einträgen. Die Spezifikation verlangt zudem, dass Clients Tool-Annotationen als nicht vertrauenswürdig behandeln, solange sie nicht von einem vertrauenswürdigen Server stammen.
Zum Weiterlesen:
- OWASP: Leitfaden zum sicheren Einsatz fremder MCP Server
- BSI: „Basisschutz gegen Indirect Prompt Injection in dokumentbasierten LLM-Chats“
- Wie sich Agenten über Rechte am Zugang absichern lassen: Ratgeber KI-Agent erstellen
Beispiel: Ein Weinhandel bindet Warenwirtschaft und Postfach an
Angenommen, ein Weinhandel beliefert Restaurants und verkauft online. Das Team will zwei Systeme an seinen KI-Assistenten anbinden: die Warenwirtschaft für Fragen zu Beständen und Jahrgängen und das Postfach, in dem die Bestellanfragen der Gastronomie eingehen. Betrieb und Entscheidungen sind erfunden.
- 1
Anwendungsfall und Verantwortung
Ziel: Anfragen der Gastronomie zu Verfügbarkeit und Preisen schneller beantworten. Verantwortlich ist die Leiterin des Innendienstes.
- 2
Systeme und Herkunft
Für die Warenwirtschaft gibt es einen Server des Herstellers. Den kostenlosen Postfach-Server eines unbekannten Entwicklers verwirft der Händler und nutzt den Server seines Postfach-Anbieters, mit dem ein Vertrag besteht.
- 3
Rechte
Die Warenwirtschaft bekommt ein eigenes Konto, das Bestände, Jahrgänge und Preislisten liest, die keine kundenbezogenen Konditionen enthalten. Kundenkonten und Bestellungen bleiben gesperrt. Im Postfach darf die KI lesen und Entwürfe anlegen. Das Werkzeug zum Senden ist abgeschaltet.
- 4
Freigaben
Die KI schreibt Antwortentwürfe mit Bestand und Preis. Eine Mitarbeiterin prüft jeden Entwurf und schickt ihn selbst ab. Bestellungen legt im Pilot weiter das Team an.
- 5
Protokoll und Pilot
Die KI-Anwendung protokolliert jeden Werkzeugaufruf. Zwei Personen aus dem Innendienst testen die Anbindung, nach dem ersten Monat entscheidet die Verantwortliche, ob es weitergeht.
Was das bringt, zeigt ein Fall, den niemand plant: Eine Mail enthält im Kleingedruckten die Anweisung, die Preisliste an eine fremde Adresse zu schicken. Weil kein Werkzeug zum Senden aktiv ist, kann die KI die Preisliste nicht selbst verschicken. Daraus kann ein Entwurf entstehen, und den sieht eine Mitarbeiterin vor dem Versand. Die Rechte begrenzen, was eine untergeschobene Anweisung auslösen kann.
Wann du (noch) keinen MCP Server anbinden solltest
Manchmal ist Warten die bessere Entscheidung als eine schnelle Anbindung. Die folgenden Punkte sind keine Herstellerregel, sondern meine Empfehlung:
- es keinen klaren Anwendungsfall gibt, nur die Neugier, was alles geht.
- niemand für Rechte, Protokoll und Prüftermin verantwortlich ist.
- der Server von einem unbekannten Dritten stammt und niemand den Code oder den Anbieter prüfen kann.
- sich die Werkzeugaufrufe nicht protokollieren lassen.
- sensible Daten betroffen sind und die Vertragslage mit den beteiligten Anbietern nicht geklärt ist.
Soll die KI nur Fragen zu Handbüchern oder Richtlinien beantworten, brauchst du oft keine Werkzeuge mit Zugriff auf deine Systeme. Dafür reicht eine Wissenssuche, wie sie der Ratgeber zu Retrieval Augmented Generation beschreibt. Bevor ein Team Firmensysteme anbindet, sollte zudem der Umgang mit dem Assistenten selbst geklärt sein, wie im Ratgeber ChatGPT im Unternehmen einsetzen beschrieben.
Dieser Ratgeber ist keine Rechtsberatung. Verarbeitet ein MCP Server personenbezogene Daten, klärst du vor dem Start:
- die Rechtsgrundlage der Verarbeitung,
- einen Auftragsverarbeitungsvertrag nach Art. 28 DSGVO mit den beteiligten Anbietern,
- technische und organisatorische Maßnahmen nach Art. 32 DSGVO,
- eine mögliche Übermittlung in Länder außerhalb der EU,
- die Information der Betroffenen und das Verzeichnis der Verarbeitungstätigkeiten.
Auch die Sicherheitshinweise in diesem Ratgeber sind eine Orientierung und keine Zusicherung. Ob eine Anbindung ausreichend abgesichert ist, hängt von Server, Anwendung und Einrichtung ab und gehört in eine eigene Prüfung durch deine IT oder Informationssicherheit. inventivo unterstützt bei der technischen und organisatorischen Umsetzung, nicht bei der rechtlichen Bewertung. Gesetzeslage und Auslegung können sich ändern. Zieh bei Bedarf deinen Datenschutzbeauftragten oder eine Kanzlei hinzu.
Orientierung bieten die Orientierungshilfe der Datenschutzkonferenz zu KI und Datenschutz vom 6. Mai 2024 und ihre Orientierungshilfe zu technischen und organisatorischen Maßnahmen bei KI-Systemen vom Juni 2025 (beide in der Übersicht der DSK). Was bei einem konkreten Anbieter zu beachten ist, zeigt der Ratgeber zu Claude, Datenschutz und DSGVO.
Vom Pilot zum Betrieb
Die Prüfliste fasst alle Entscheidungen auf einer Seite zusammen. Ob der Pilot trägt, entscheidest du am Prüftermin an Kriterien, die vorher feststehen: Nimmt die Anbindung Arbeit ab, etwa weil Entwürfe ohne große Nacharbeit nutzbar sind, und zeigt das Protokoll keine Aufrufe, mit denen niemand gerechnet hat? Trägt er, wird die Anbindung Teil deiner Abläufe und braucht ein Rechtekonzept und eine Protokollierung, die jemand regelmäßig ansieht. Auf der Seite zur KI-Integration beschreibe ich, wie ich KI in bestehende Systeme einbaue: mit einem Menschen in der Schleife, nachvollziehbarer Protokollierung und Datenschutz, der von der ersten Konzeptrunde an mitgeplant ist. Willst du vorher wissen, ob ein bestimmter MCP Server für dich passt, schreib mir über das Formular am Ende des Artikels.
MCP-Server-Prüfliste als PDF
Server und Herkunft, Transport, angebundene Systeme und Daten, Rechte je Werkzeug, Freigaben, Protokollierung, Verantwortliche, Prüftermin und Entscheidung. Zwei Seiten zum Ausdrucken und manuellen Ausfüllen, mit ausgefülltem Beispiel.
Jetzt herunterladen (PDF)Häufige Fragen zu MCP Servern
Was ist ein MCP Server?
Ein MCP Server ist ein Programm, das einem KI-Assistenten die Funktionen und Daten eines Systems nach dem Model Context Protocol bereitstellt. Er bietet Tools für Aktionen, Resources mit Daten und Prompts als Vorlagen. KI-Anwendungen wie Claude, ChatGPT oder Copilot Studio verbinden sich mit ihm und nutzen diese Funktionen.
Was ist der Unterschied zwischen MCP und einer API?
Eine API ist die Schnittstelle eines Systems für Programme. Ein MCP Server greift oft auf so eine API zu und beschreibt ihre Funktionen als Tools in einer einheitlichen Form, die jede MCP-fähige KI-Anwendung versteht. Die API bleibt die Grundlage, MCP ist die gemeinsame Sprache zwischen KI-Anwendung und System.
Ist ein MCP Server sicher?
Das hängt vom Server, seinen Rechten und der KI-Anwendung ab. Die Spezifikation sagt selbst, dass MCP ihre Sicherheitsgrundsätze nicht auf Protokollebene durchsetzen kann. Sicherer wird eine Anbindung durch die Entscheidungen drumherum: Herkunft, eigenes Konto, Freigaben und Protokoll. Vollständige Sicherheit gibt es dadurch nicht, deshalb gehört die Anbindung regelmäßig auf den Prüfstand.
Wer steht hinter dem Model Context Protocol?
Anthropic hat MCP entwickelt und am 9. Dezember 2025 an die Agentic AI Foundation übergeben, eine Initiative unter dem Dach der Linux Foundation. Unterstützt wird MCP unter anderem von OpenAI, Microsoft und Google Cloud (Stand November 2026).
Sollte ich einen eigenen MCP Server erstellen?
Selten als ersten Schritt. Ein Server des Herstellers deines Systems ist meist der sicherere Weg, weil der Hersteller Schnittstelle und Rechtemodell kennt. Ein eigener MCP Server lohnt sich, wenn es keinen passenden Server gibt oder du nur wenige, genau zugeschnittene Werkzeuge brauchst. Auch dann gelten Rechte, Freigaben und Protokoll wie bei jedem anderen Server.
Darf ein MCP Server personenbezogene Daten verarbeiten?
Das lässt sich nicht pauschal beantworten, denn die DSGVO bewertet den Einsatz, nicht die Technik. Zu klären sind unter anderem Rechtsgrundlage, Verträge mit den Anbietern von KI-Anwendung und Server einschließlich Auftragsverarbeitung, Ort der Verarbeitung und Aufbewahrung der Protokolle. Prüf das mit deinem Datenschutzbeauftragten oder einer Kanzlei, bevor echte Kundendaten fließen.
Lokaler oder entfernter MCP Server: was ist sicherer?
Pauschal keiner von beiden. Ein lokaler Server kann je nach Einrichtung auf Dateien des Rechners zugreifen, die Projektseite empfiehlt eine abgeschottete Ausführung. Bei einem entfernten Server liegen Zugang und Daten beim Anbieter. Entscheidend sind in beiden Fällen Herkunft, Rechte und Protokoll.
Passt der MCP Server, den du anbinden willst, zu deinem Unternehmen?
Ein paar Sätze zum System, zu den Daten darin und zu deinem KI-Assistenten im Formular weiter unten genügen.
Einschätzung anfragenWelches System soll an deinen KI-Assistenten?
Schreib mir kurz, welches System du an Claude, ChatGPT oder einen anderen KI-Assistenten anbinden willst, wer damit arbeiten soll und welche Daten darin liegen (bitte keine Zugangsdaten oder Kundendaten). Ich melde mich mit einer Einschätzung zu Rechten und Freigaben.